WordPress 外贸站注意:PHP 爆出严重漏洞,你的网站安全吗?
外贸 WordPress 网站即使更新了程序和插件,也可能遗漏 PHP 底层漏洞。这份安全提醒说明 PHP2Shell 的影响、修复版本,以及应向主机商确认的更新、异常检查和备份事项。

如果你的外贸网站正在使用 WordPress,最近有一条安全消息值得关注。
2026 年 10 月 21 日,PHP 官方发布安全更新,修复了两个严重安全漏洞。
在特定条件下,黑客可能不需要登录网站后台,就能利用漏洞在服务器上执行恶意代码。
为什么这件事和外贸网站有关?
因为 WordPress 正是基于 PHP 运行的。即使 WordPress 和插件都已经更新,底层服务器环境也可能仍然存在安全风险。
对于长期依赖 Google SEO、广告和网站询盘获取客户的企业来说,这不是一件可以忽略的小事。
01 这次漏洞有多严重?
此次漏洞被称为 PHP2Shell,涉及两个安全漏洞:
CVE-2026-109618
CVE-2026-109619
两个漏洞的 CVSS 4.0 安全评分均达到 9.2 分(满分 10 分),属于 Critical(严重)级别。
简单理解,攻击者可能利用这些漏洞,在受影响的 PHP 服务器上执行恶意代码,甚至获取敏感数据。
这次事件也引起了多个官方机构和行业企业的关注。
欧盟网络安全局 ENISA 联合相关机构发布安全声明,建议企业尽快排查并修复存在漏洞的 PHP 系统。
WordPress 官方也在 10 月 21 日发布了安全提醒,建议网站所有者尽快更新 PHP,并联系主机服务商确认修复情况。
Cloudflare 则公开介绍了针对 PHP2Shell 的安全防护措施,并报告观察到了相关攻击流量。
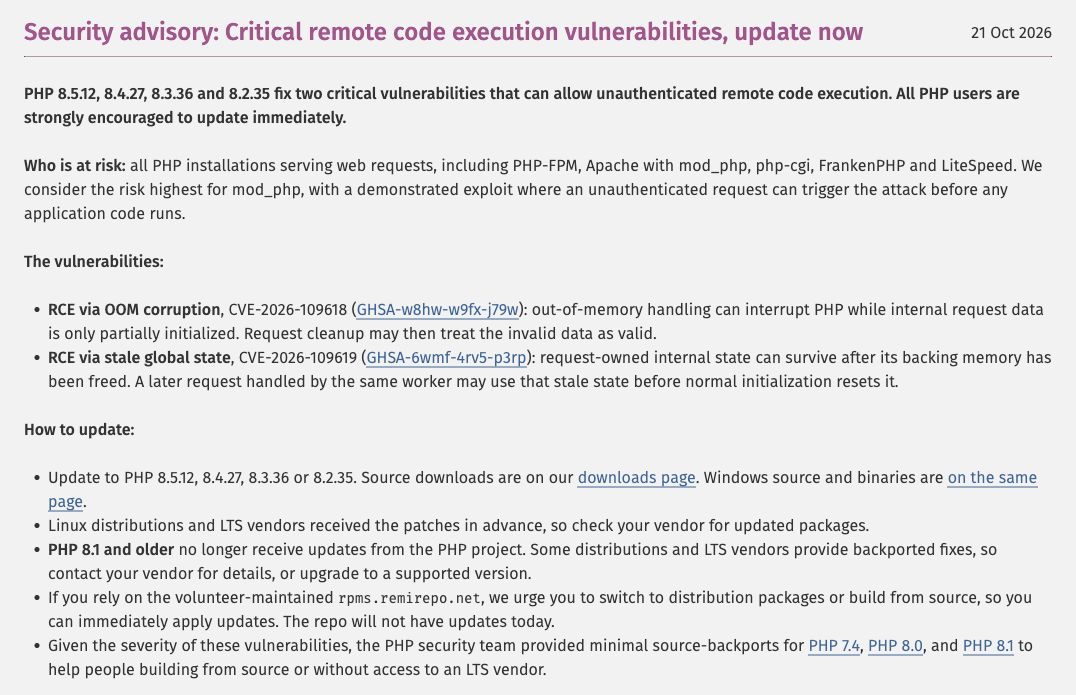
图 1|PHP 官方安全公告原网页局部截图,2026 年 10 月 23 日截取。查看原页。
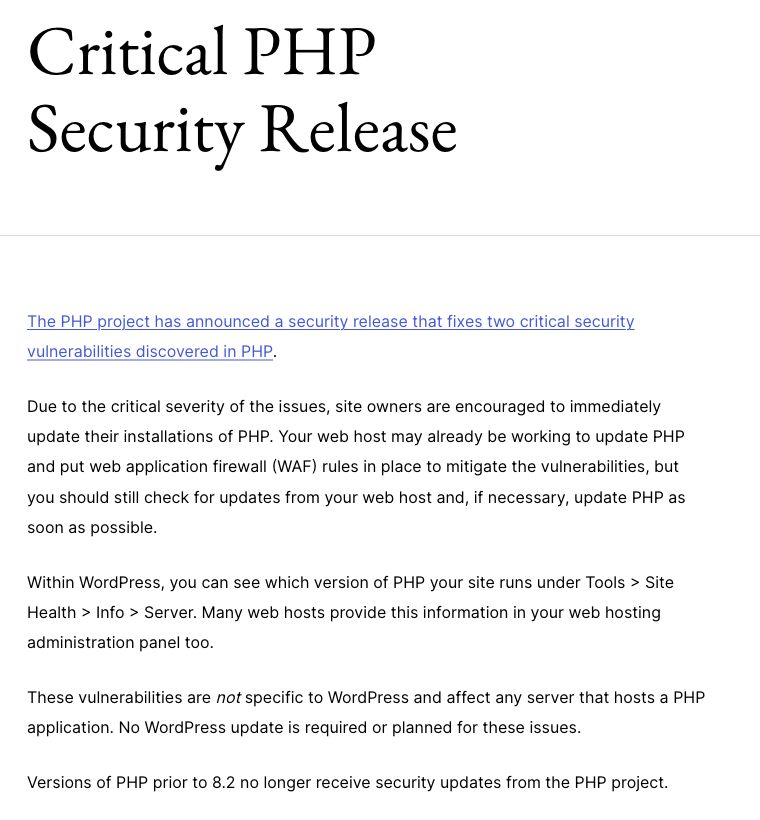
图 2|WordPress 官方安全提醒原网页局部截图,2026 年 10 月 23 日截取。查看原页。
需要说明的是,漏洞严重并不代表所有 WordPress 网站都已经受到攻击。 具体风险还取决于网站使用的 PHP 版本、服务器环境以及安全补丁状态。
02 对外贸网站来说,真正的风险是什么?
外贸企业做独立站,通常需要投入不少时间和资金。
从网站建设、产品内容,到 Google SEO 和广告投放,可能需要几个月甚至几年,才能逐渐积累稳定的流量和询盘。
如果网站遭到攻击,可能带来几个直接影响。
客户询盘信息泄露。
客户通过网站提交的邮箱、联系方式、采购需求等信息,可能被非法获取。
网站内容被篡改。
黑客可能植入垃圾页面、恶意链接或自动跳转代码,影响客户正常访问,也可能对 Google 收录和 SEO 表现产生负面影响。
询盘业务中断。
如果网站长时间无法访问,正在投放的广告可能浪费预算,潜在客户也可能因此流失。
品牌信誉受损。
如果客户打开网站时出现安全警告,很可能直接关闭页面。
对于依赖独立站获取海外客户的企业,网站安全问题最终可能转化为真实的业务损失。
03 WordPress 是不是不安全?
并不是。
WordPress 是外贸行业常见的建站方案。它开源、成熟,内容管理方便,SEO 生态也比较完善。
但一个 WordPress 网站,除了 WordPress 程序本身,还依赖 PHP、数据库、服务器、主题和插件。
这些部分都需要维护。
例如,有些外贸网站上线几年后,仍然使用旧版本 PHP,或者安装了长期没有更新的插件。
网站看起来一切正常,却不代表没有安全风险。
WordPress 开源不等于不安全,但网站长期无人维护,确实容易积累风险。
而这次 PHP2Shell 事件也提醒我们,网站安全不仅是 WordPress 插件更新的问题,还涉及底层运行环境。
值得注意的是,WordPress 官方已经明确表示:这次漏洞并非 WordPress 本身的问题,因此不需要通过 WordPress 程序更新来修复,而是需要更新 PHP。
04 如果你正在使用 WordPress,现在应该做什么?
建议尽快联系建站服务商或主机商,确认以下四件事。
① PHP 是否已经完成安全更新?
PHP 官方已经发布以下修复版本:
PHP 8.5.12
PHP 8.4.27
PHP 8.3.36
PHP 8.2.35
如果使用的是上述分支中早于对应修复版本的 PHP,或使用 PHP 8.1 及更早分支,需要联系服务器管理人员确认升级方案或是否已获得供应商提供的安全补丁。
② 服务器是否完成修复?
如果使用 SiteGround、Hostinger 等托管主机,可以直接联系主机服务商确认。
部分服务器供应商可能通过安全补丁修复漏洞,因此不能只凭显示的 PHP 版本号判断是否安全。
③ 网站是否出现异常?
例如异常跳转、陌生管理员账号、被篡改的页面或其他可疑情况,都值得进一步检查。
即使没有明显异常,也不代表一定不存在安全问题。
④ 网站是否有可靠的备份?
确认网站文件和数据库有定期备份,并且在发生问题时能够及时恢复。
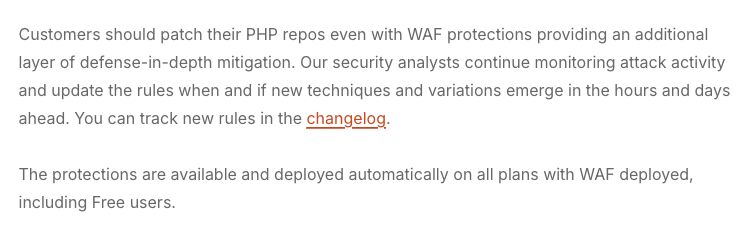
图 3|Cloudflare 官方安全防护文章的正文局部截图,2026 年 10 月 23 日截取。该段明确要求继续修补 PHP。查看原页。
特别提醒:
这次漏洞涉及 PHP 底层环境,仅更新 WordPress 插件或安装安全插件,并不能代替 PHP 安全补丁。
05 网站安全,最好在建站前就考虑清楚
很多企业建站时,最关心的是网站设计、SEO、功能和费用。
但网站上线之后,还需要长期运行。
服务器如何配置?第三方插件是否必要?安全更新由谁负责?网站出现问题后如何恢复?
这些问题,其实应该在建站阶段就考虑。
我们在为客户制定网站建设方案时,也会把技术选型、服务器部署、安全防护和后续维护纳入考虑,并根据项目实际情况制定相应的方案。
没有任何网站能够保证百分之百不出现安全漏洞。
真正重要的是提前降低风险,并在出现问题时能够及时响应和恢复。
对于长期依靠独立站获取海外客户的企业来说,这和网站的 SEO、询盘转化同样重要。